PG关注到,NXP于2026年1月16日介绍MCUXpresso Secure Provisioning Tool的新工作区界面,将设备、源镜像、安全配置与构建流程连接起来,并以六次点击概括起步操作。
文章使用MCX N947与Blinky演示镜像说明流程,包含签名、加密等配置选项。这里的操作便利针对特定演示与工具流程,完整产品部署仍需对应目标芯片、镜像版本和设备生命周期安排。
工作区要能够说明构建了什么
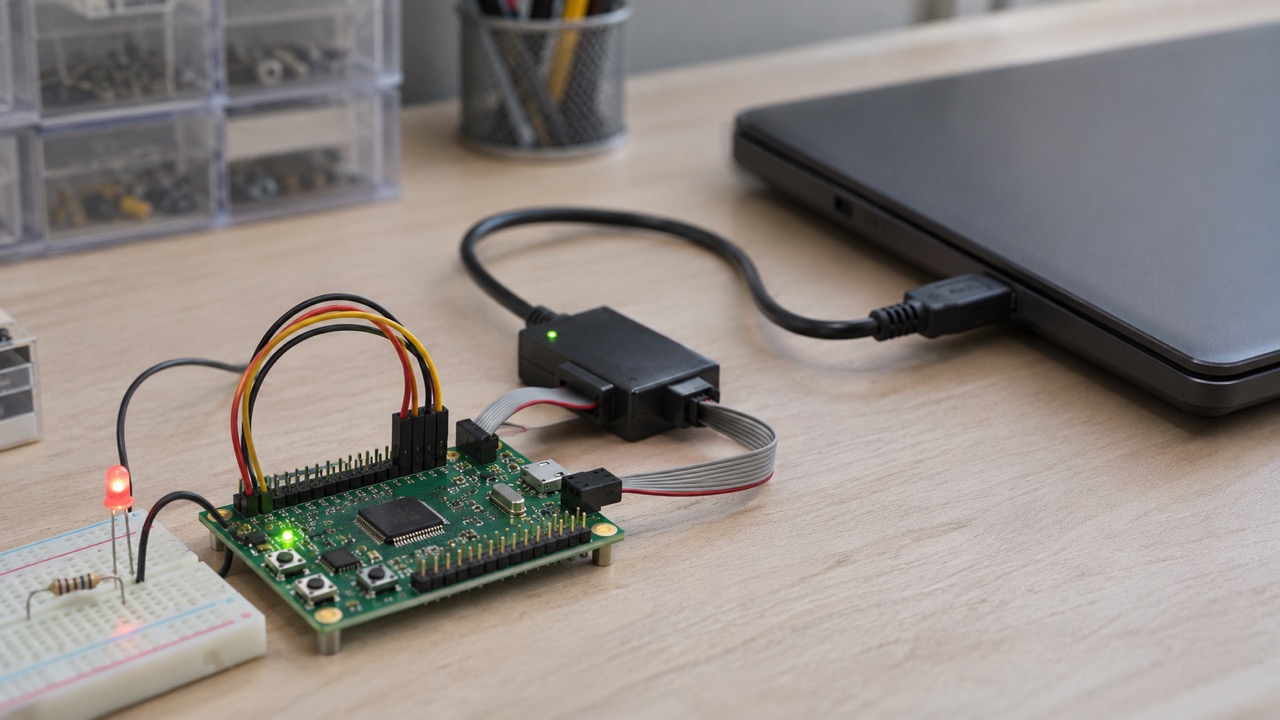
准备安全镜像时,可以先为目标设备、源程序和构建环境建立对应记录。镜像来自哪次构建,适用于哪个硬件版本,采用什么配置,都应能够查询。这样可以让后续测试和部署围绕同一个明确对象展开。
工作区位置与文件组织也需要适合团队使用。配置、构建结果和操作记录分别保存在哪里,应有清楚说明。后续人员取得工程以后,能够识别哪些文件是输入,哪些是本次生成结果,有助于减少误用旧材料的情况。
界面提供预设配置时,团队仍需要理解各选项对应的目标。签名、加密和设备状态管理承担不同职责,应与产品需求分别关联。选择一个预设可以完成工具中的操作,但不能代替整个产品安全方案的设计。
密钥与镜像需要共同管理
自动生成密钥能够减少起步操作,项目还需要明确密钥的使用环境和责任。测试与正式部署材料分别由谁管理,哪些人员可以访问,如何避免混淆,应形成具体规则。开发便利需要与可追踪管理同时进入流程。
每个镜像也应记录对应配置及相关凭据标识。设备拒绝某次更新时,维护人员可以据此核对适用对象和构建条件。保留必要的关联信息,有助于解释问题,同时应避免把敏感材料随意放进一般交付文件。
团队协作时,操作权限和复核步骤宜围绕具体任务设置。谁准备镜像、谁确认目标设备、谁记录部署结果,应有明确分工。将重要操作与结果关联保存,可以支持后续审查,也方便在异常时重建事件顺序。
设备状态变化应进入验证计划
镜像构建完成后,测试还需要覆盖安装与运行。设备能否识别镜像、启动后是否完成预期任务,错误时给出什么状态,都应与所用版本一同记录。工具成功生成文件,只能说明对应构建步骤完成。
更新中断和恢复也应有计划。项目可以为不同阶段的异常列出处理责任,明确何时可以重试、何时需要进一步检查。具体做法需要依据目标器件及产品要求设计,不能直接照搬演示中的简单应用流程。
设备生命周期中的不同状态,也需要有清楚的使用说明。开发、生产和维修环节分别允许哪些操作,相关人员应取得什么资料,宜在部署前确认。状态与责任明确,后续产品维护才能避免依赖个别人员的经验。
回归检查适合保留一组固定任务,覆盖版本识别、正常启动、主要功能和受控恢复。工具或配置更新后重复这些步骤,能够让团队比较行为变化。每次测试注明条件,也更容易判断已有结果适用于哪些设备。
交付资料可以同时说明已确认内容与待完成事项。对尚未覆盖的硬件版本或维修流程保持清楚标记,有助于评审者理解当前阶段。把演示、原型验证和正式部署分别记录,能够使项目进展更准确。
在PG看来,SEC Tool工作区改善了安全镜像准备的起步体验。产品团队仍应把镜像、密钥、设备状态和恢复流程共同管理,让操作简化与完整生命周期的可追踪验证相互衔接。